‏إظهار الرسائل ذات التسميات اخبار امنية. إظهار كافة الرسائل

Bug-Bounty.com أول موقع عربي لبرامج المكافئات الأمنية


تم اطلاق اول موقع عربي لبرامج المكافئات الأمنية أو الـBug Bounty , الموقع يهدف الى تقليص الفجوة بين مختبري الإختراق و اصحاب الموقع و السيرفرات  من خلال مساعدة كل منهم على الشكل التالي:
1. لأصحاب المواقع: يساعد على زيادة مستوى الحماية في مواقعهم الى اعلى درجة , و ذلك من خلال تمكينهم من اضافة مواقهم الى Bug Bounty ليتم اختبار اختراقه من قبل مختبري الاختراق بشكل مجاني. فقط سنطلب منك دفع الجائزة التي انت تحددها في حالة تمكن اي من مختبري الاختراق من اكتشاف ثغرة في موقعك.
2. مختبري الاختراق: يساعدهم على الربح من خلال اكتشاف الثغرات في المواقع المضافة في Bug Bounty , فهنالك جائزة مادية مقابل كل ثغرة يتم اكتشافها.
التسجيل و استخدام الموقع مجاني بامكنك التسجيل في الموقع كمختبر اختراق او كشركة اعتمادا على هدفك من استخدام الموقع.
رابط الموقع: http://www.bug-bounty.com


إقرأ المزيد
 

اختراق موقع شركة TalkTalk والاستيلاء على 4 مليون بطاقة دفع


TalkTalk، واحدة من أكبر الشركات الموجودة بالمملكة المتحدة التي تعمل في تزويد خدمة الانترنت، الاتصالات، خدمات شبكات الهواتف، وتحظى الشركة بأكثر من 4 مليون عميل.
صرحت الشركة مساء الخميس أنه تم اختراقها مرة أخرى، وعلى الفور قامت الشركة بإبلاغ 4 مليون عميل لها أن الشركة وقعت ضحية لعملية هجوم إلكتروني كبير، وأنه من الممكن أن يكون قد تم الاستيلاء على بيانات وتفاصيل بنكية حساسة خاصة بالعملاء.
في فبراير الماضي عانت الشركة من عملية اختراق كبيرة أيضاً أدت إلى تسريب بيانات مفصلة عن العملاء، هذه البيانات تم استخدامها بطريقة سيئة من قبل القراصنة ممكن أتاح لهم الحصول على مبالغ مالية كبيرة.

وبالنسبة للبيانات التي توقعت الشركة أن يكون القراصنة قد تمكنوا من الحصول عليها، قالت الشركة أن الـ 4 مليون عميل جميعهم داخل حيز التأثير، وأن البيانات التي كانت توجد بالسيرفر الذي تم اختراقه هي كالتالي:ـ
* تفاصيل بطاقات الدفع/ الحسابات البنكية
* الأسماء كاملة
* العناوين البريدية
* تواريخ الميلاد
* عناوين البريد الإلكترونية
* أرقام الهواتف
* معلومات حسابات TalkTalk
كما اعترفت الشركة أن البيانات لم تكن مشفرة بالكامل، مما يعني أن القراصنة يستطيعون الوصول بسهولة للبيانات الخاصة بالمستخدمين ـ والتي تحتوي على تفاصيل حساباتهم المصرفية وعناوين البريد الإلكتروني الخاصة بهم.
وفي بيان قالت شركة TalkTalk أنه وفي الوقت الحالي يجري التحقيق في واقعة الاختراق بواسطة Metropolitan Cyber Crime Unit.
ويُنصح عملاء TalkTalk بسرعة تغيير كلمات المرور الخاصة بهم في أقرب ممكن، وأن يقوموا بمراقبة حساباتهم البنكية عن كثب خلال الأشهر القادمة.
كما أنه ينبغي للعملاء أن يقوموا بإخطار البنك التابعين له حال مواجهة أي أنشطة احتيال، كما يجب الحرص والانتباه للمكالمات الهاتفية التي من خلالها يتم سؤالهم عن معلومات شخصية.
ويجب التنويه أيضاً إلى أهمية الانتباه لرسائل التصيد التي قد تصلك على بريدك الإلكتروني، وهي عادة تكون الخطوة الثانية التي يقوم بها القراصنة بعد اختراق أي شركة اتصالات. رسائل التصيد أو هجوم التصيد يهدف إلى خداع المستخدمين للإدلاء بتفاصيل شخصية قد تصل إلى كلمة المرور.


إقرأ المزيد
 

برمجية ضارة خطيرة تصيب متجر تطبيقات Apple


صرحت شركة Apple أنها كانت قد بدأت باتخاذ خطوات فعالة من أجل إزالة برمجية ضارة تم اكتشافها في العديد من التطبيقات الشائعة الاستخدام على هواتفها وأجهزتها اللوحية في الصين.
جدير بالذكر أن هذا الهجوم يعد الهجوم الأكبر على متجر تطبيقات أبل في تاريخها، حيث استعمل القراصنة في هذا الهجوم طريقة متطورة في تلغيم نسخة مطابقة لبرنامج أبل الذي يتم استخدامه لتصميم تطبيقات بنظام “ios”، بالإضافة إلى إقناع المطورين بتنزيله واستخدامه.
وكنتيجة لذلك تم سرقة العديد من البيانات الحساسة الخاصة بالمستخدمين عن طريق التطبيقات التي تمت برمجتها باستخدام هذا البرنامج، ومن ثم إرسالها إلى سيرفرات تخضع لسيطرة القراصنة.
وتشمل التطبيقات التي استهدفها هذا الهجوم تطبيق “وي تشات” الذي يتمتع بشعبية كبيرة في الصين وتصممه شركة “تنسنت” وتطبيق لتحميل المقاطع الموسيقية وتطبيق آخر لطلب خدمات سيارات الأجرة عن طريق الهاتف.
وأصيبت أيضا تطبيقات أخرى بهذا الهجوم خارج الصين، من بينها تطبيق المسح الضوئي لبطاقات العمل “كام كارد”.
وصرحت كريستين موناغان المتحدثة باسم شركة آبل بأن التطبيقات التي صممت باستخدام البرنامج المزيف “اكس كود غوست” أزيلت من متجر التطبيقات.
وقالت: “إننا نعمل مع المطورين للتأكد من استخدامهم للنسخة السليمة لبرنامج اكس كود لإعادة تصميم تطبيقاتهم”.
وذكرت شركة “تنسنت” على المدونة الرسمية لبرنامج “وي تشات” أن هذه المشكلة الأمنية تؤثر على نسخة قديمة من التطبيق وهي “وي تشات 6.2.5” وأن النسخ الأحدث للتطبيق لم يصبها سوء.
وأضافت بأن تحقيقا أوليا أظهر عدم سرقة أو تسريب للبيانات أو معلومات المستخدمين.
وقالت شركة “باولو التو نتوركس” المتخصصة في الأمن الإلكتروني يوم الجمعة إنه من المحتمل أن يكون مئات الملايين من المستخدمين قد تضرروا جراء الهجوم.
وقالت الشركة على موقعها الإلكتروني: “إننا نعتقد أن اكس كود غوست برنامج خبيث ضار جدا وخطير تمكنت من تجاوز مراجعة الشفرات (التي تساعد في تحسين شفرات البرامج وحمايتها) وشن هجمات غير مسبوقة على بيئة نظام أي أو إس”.
لكن وي تيك لو رئيس قسم الإلكترونيات الاستهلاكية في شركة “يورو مونيتور” لأبحاث السوق قال إنه لا يتوقع حدوث تأثير كبير على مبيعات منتجات آبل.
وأضاف: “من المؤكد أنه أمر محرج لشركة آبل، لكن الحقيقة هي أن البرامج الخبيثة تمثل مشكلة دائمة منذ عهد أجهزة الكمبيوتر الشخصية، وهذه المشكلة ستتفاقم مع زيادة الأجهزة المحمولة من 1.4 مليار وحدة في عام 2015 إلى 1.8 مليار في 2020”.
واكتشفت شركة “باولو التو نتوركس” هذا الهجوم خلال تحقيقها في أنشطة مريبة على العديد من أجهزة آبل، ووجدت برنامج خبيث يستهدف هواتف آي فون التي أزيلت عنها قيود الحماية التي تفرضها شركة آبل والمعروفة باسم “جيلبريك”.
وجدير بالذكر أن الغالبية العظمة من المستخدمين الذين تم استهدافهم من الصين
source


إقرأ المزيد
 

إليكم كيفية إيقاف تطبيق WhatsApp الخاص بأصدقائكم أثناء المحادثة


الآن يمكنك إيقاف تطبيق WhatsApp الخاص بأصدقائك أثناء المحادثة،النسخة الخاصة بالهواتف المحمولة والنسخة التي تعمل من خلال الويب، وذلك فقط بإرسال رموز Smileys.
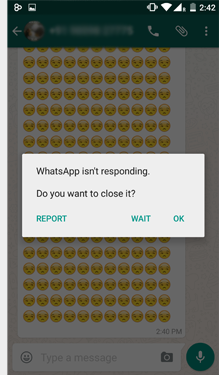
الباحث الأمني المستقل Indrajeet Bhuyan، قام بالإبلاغ عن خطأ برمجي بتطبيق WhatsApp يسمح لأي شخص أن يقوم بإيقاف التطبيق عن بعد وذلك بإرسالة 4000 emojis للمستخدم المستهدف.

whatsapp-attack

جدير بالذكر أن Bhuyan هو نفس الباحث الأمني الذي قام بالإبلاغ عن الخطأ البرمجي الذي كان يتسبب بإيقاف التطبيق عن العمل عند القيام بإرسال رسالة تحتوي على 2000 كلمة (بحجم 2kb)، وذلك في العام الماضي.
وبعد هذا الاكتشاف قامت الشركة بمعالجة هذا الخطأ وذلك بتحديد حجم أقصى من الحروف في الرسائل، لكن للأسف فشلت الشركة هذه المرة في تحديد حد أقصى “للتعبيرات الرمزية”.
هذا الخطأ البرمجي الأخير تم اختبار الاستغلال الخاص به على العديد من الأنظمة:ـ
* نسخة WhatsApp الخاصة بالأندرويد والتي تشمل Marmallow, Lollipop, Kitkat.
* نسخة WhatsApp الخاصة بالويب، وتم اختبارها على متصفحات Chrome, Opera, Firefox.

أيضاً الإصدار الأخير من WhatsApp مصاب بهذا الخطأ البرمجي.

الباحث الأمني قام بإبلاغ Facebook، ولكن حتى تقوم الشركة بإصدار تحديث لمعالجة هذا الخطأ، إليكم طريقة تفادي الوقوع ضحية هذه الرسائل:ـ

إذا وقعت ضحية لأحد هذه الرسائل كل ما عليك فعله، هو أن تقوم بفتح الـ Messenger والقيام بحذف المحادثة بالكامل.
أيضاً في بداية العام الحالي، كان الباحث الأمني Bhuyan قد قام باكتشاف والإبلاغ عن ثغرة تخص WhatsApp Photo Privacy وثغرة أخرى تخص WhatsApp Web Photo Sync.

إقرأ المزيد
 

فى واحدة من أكبر عمليات الاختراق على الاطلاق.. تسريب بيانات مليار شخص


تم تسريب البيانات الشخصية لأكثر من مليار شخص تقريبا من قبل شركة تسويقية غامضة، والتى اختفت منذ ذلك الحين دون أى أثر، إذ تعد هذه هى أكبر عملية اختراق للبيانات على الإطلاق، حيث تمكن الهاكرز من الوصول إلى الكثير من البيانات الشخصية الهامة مثل اسم الشخص وتاريخ ميلاده وحتى المكان الذى يعيش فيه.ووفقا لموقع "ديلى ميل" البريطانى، فقد تم إدراج 982 مليون بريد إلكترونى عبر الإنترنت، فيما يسميه الباحثون واحدة من "أكبر وأشمل اختراق لقواعد بيانات البريد الإلكترونى " من أى وقت مضى، وتضمن ذلك تسريب المعلومات الشخصية للأشخاص بما فى ذلك الأسماء والجنس وتاريخ الميلاد والعنوان وصاحب العمل وتفاصيل حسابات وسائل التواصل الاجتماعى.وقد اكتشف باحثو أمن من شركة  Verifications.io، وهى شركة تقدم تحقق من صحة البريد الإلكترونى للمؤسسة، هذا الاختراق ضمن قاعدة بيانات غير مضمونة على الإنترنت، فيما لا توجد الكثير من المعلومات عن تلك الشركات لأنها تستخدم غالبًا تكتيكات البريد العشوائى المشكوك فيها للتحقق من قوائم البريد الإلكترونى الخاصة بها، حيث تستخدم شركات التسويق هذه الخدمات لإرسال رسائل بريد إلكترونى جماعية إلى قائمة بريد إلكترونى كبيرة،وعليها "التحقق" من أن قائمة العناوين حقيقية أو لا تزال نشطة، ويتضمن هذاعادة إرسال بريد إلكترونى إلى كل شخص فى القائمة والتحقق لمعرفة ما إذا كانت هناك رسائل أم لا.وقد أصبح الموقع غير متصل بالإنترنت بعد أن أبلغ خبير الأمن السيبرانى Bob Diachenko، وهو أحد الباحثين الذين اكتشفوا الاختراق، فريق الدعم الخاص به، مشيرا إلى أنه لم يتم تسريب كلمات المرور وتفاصيل بطاقة الدفع ولكن السجلات الأخرى فى المجموعة شملت أسماء الشركات وأرقام الإيرادات السنوية ومواقع الشركة وحتى العناوين الشخصية.وقد قام السيد Diachenko، إلى جانب Vinny Troya من NightLion Security، بمراجعة مجموعات البيانات مع قاعدة بيانات HaveIBeenPwned، وهى قائمة بجميع انتهاكات البيانات العامة، ثم تمكنوا من إثبات أن تسرب Verifications.io يحتوى على سجلات فريدة لم يتم كشفها فى أى "مجموعات" اختراق سابقة.وكتب السيد دياتشينكو فى مقالته: "ربما تكون هذه هى قاعدة البيانات الأكبر والأكثر شمولاً التى أبلغت عنها على الإطلاق"، وأضاف أن بعض البيانات تعد أكثر شمولية من مجرد عنوان البريد الإلكترونى، حيث تضمنت أيضاً معلومات التعريف الشخصية للشخص.
إقرأ المزيد
 

هاكرز يخترقون نظام الرعاية الصحية الأمريكية ويسرقون بيانات 75000 شخص


تمكن مجموعة من القراصنة من اختراق نظام الرعاية الصحية الحكومية الأمريكية فى وقت سابق من هذا الأسبوع، والوصل للبيانات الشخصية لما يقرب من 75000 شخص، ووفقا لمراكز الرعاية الصحية والخدمات الطبية تم سرقة البيانات من خلال نظام يستخدم من قبل وكلاء التأمين والوسطاء.
وتشير التقارير إلى أنه فى 13 أكتوبر، اكتشفت الجهات المسئولة نشاطًا شاذًا فى التبادلات التى تجرى بين الوكلاء والوسطاء عبر نظام يستخدمه الوكلاء والسماسرة لمساعدة الأشخاص المتقدمين للحصول على التأمين الصحى، وبعدها اكتشفوا أن ملفات حوالى 75000 من الأفراد تم الوصول إليها.
ويقول المركز إنه أغلق نظام التسجيل المباشر لتطبيق إجراءات أمنية جديدة، حيث يعتزم تشغيله مرة أخرى فى غضون أسبوع، وأنه يعمل على إخطار أولئك الذين قد تأثروا ومساعدتهم فى اتخاذ تدابير مثل حماية بطاقات الائتمان.
إقرأ المزيد
 

"هاكرز" روس قطعوا الكهرباء عن الولايات المتحدة


ذكرت صحيفة "وول ستريت جورنال" الأميركية أن متسللين إلكترونيين من روسيا تمكنوا من اختراق شبكات الكهرباء الأميركية عام 2017، الأمر الذي قد يكون مكنهم من التسبب في انقطاع التيار وقال مسؤولون بوزارة الأمن الداخلي إن المتسللين، الذين ينتمون إلى جماعة روسية ترعاها الدولة، تعرف باسم "دراغون فلاي أو إنرجيتك بير"، أعلنوا أنهم استهدفوا "مئات الضحايا"، وفقا للصحيفة وذكر التقرير أنهم استخدموا أدوات تقليدية مثل إرسال رسائل إلكترونية تبدو ظاهريا من مرسل موثوق به، أو رسائل تحتوي على فيروسات بهدف خداع الضحايا، لإدخال كلمات السر الخاصة بهم وبالتالي السيطرة على شبكات مؤسسات تتعامل مع المرافق، مما يتيح للمتسللين الدخول إلى شبكات المرافق ذاتها.

ونقلت وكالة "رويترز" عن الصحيفة أن الوزارة تعتزم تقديم 4 إفادات، وتبحث عن أدلة بشأن محاولة الروس توجيه هجمات عن بعد.  ويأتي التقرير وسط توتر متزايد بين موسكو وواشنطن، فيما يتعلق بالتسلل الإلكتروني. ووجهت هيئة محلفين اتحادية أميركية الاتهام إلى 12 ضابط مخابرات روسيا في يوليو الجاري، بالتسلل للشبكات الإلكترونية الخاصة بالحزب الديمقراطي ومرشحته في انتخابات الرئاسة عام 2016 هيلاري كلينتون. يذكر أن المستشار الخاص روبرت مولر يحقق في دور روسيا في انتخابات 2016، وما إن كانت حملة المرشح الجمهوري دونالد ترامب قد تواطأت مع موسكو. من جهتها، تنفي روسيا التدخل في الانتخابات، وينفي الرئيس ترامب حدوث أي تواطؤ


إقرأ المزيد